在当今的软件开发领域,云原生技术已经成为了一种趋势,它代表着一种构建和运行应用程序的方法论,旨在充分利用云计算的优势。云原生技术的核心包括容器化、微服务、持续集成/持续部署(CI/CD)等概念。本文将重点讨论容器化和微服务架构,并通过代码示例来加深理解。
首先,让我们来了解一下什么是容器化。容器化是一种轻量级的虚拟化技术,它可以将应用程序及其依赖项打包成一个独立的单元,这个单元可以在任何支持容器技术的平台上运行。容器化的好处在于它可以确保应用程序在不同环境中的一致性,简化了部署和扩展过程。
例如,我们可以使用Docker来创建一个简单的容器。以下是一个简单的Dockerfile示例:
# 使用官方的Python基础镜像
FROM python:3.8-slim

# 设置工作目录
WORKDIR /app

# 将当前目录下的所有文件复制到容器的/app目录下
ADD . /app

# 安装依赖
RUN pip install --no-cache-dir -r requirements.txt

# 声明服务监听的端口
EXPOSE 8000

# 定义环境变量
ENV NAME World

# 运行命令
CMD ["python", "app.py"]
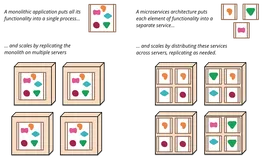
接下来,我们来看微服务架构。微服务是一种将单一应用程序分解为一组小服务的方法,每个服务实现特定的业务功能,并独立于其他服务运行。微服务架构可以提高应用程序的可扩展性和可维护性。
在微服务架构中,每个服务通常都有自己的数据库和数据模型,这样可以保证服务的独立性和灵活性。此外,服务之间通过API进行通信,而不是直接访问对方的数据库,这样可以减少耦合度。
为了实现微服务架构,我们可以使用Kubernetes这样的容器编排工具。Kubernetes可以帮助我们自动化部署、扩展和管理容器化的应用程序。以下是一个Kubernetes部署文件的示例:
apiVersion: apps/v1
kind: Deployment
metadata:
  name: my-app-deployment
spec:
  replicas: 3
  selector:
    matchLabels:
      app: my-app
  template:
    metadata:
      labels:
        app: my-app
    spec:
      containers:
      - name: my-app
        image: my-app:1.0
        ports:
        - containerPort: 8000
总结来说,云原生技术的发展为现代软件开发带来了新的机遇和挑战。通过掌握容器化和微服务架构等核心技术,开发者可以更好地利用云计算资源,提高应用程序的性能和可靠性。随着技术的不断进步,我们有理由相信,云原生技术将继续引领软件开发的未来。在互联网日益成为我们生活和工作不可或缺的一部分时,网络安全和信息安全的问题也随之突显。网络攻击的手段不断进化,从简单的病毒和木马发展到复杂的钓鱼攻击和勒索软件。因此,了解网络安全的基本知识,掌握保护数据的策略变得至关重要。
一、网络安全漏洞的成因
网络安全漏洞通常源于软件或硬件设计时的缺陷,或者是由于配置不当和管理不善造成的。例如,许多系统默认设置并不安全,需要管理员进行适当的配置才能提高安全性。此外,随着物联网设备的普及,更多的设备接入网络,增加了潜在的攻击面。
二、加密技术的应用
加密技术是信息安全的基石之一,它通过将数据转换成只有授权用户才能解读的形式来保护信息。常见的加密技术包括对称加密和非对称加密。对称加密使用相同的密钥进行加密和解密,而非对称加密则使用一对公钥和私钥。
例如,SSL/TLS协议就是利用非对称加密来确保网站与其访问者之间的通信安全。当用户访问一个安全的HTTPS网站时,浏览器和服务器会协商一个唯一的会话密钥,用于加密双方的通信内容。
三、提升安全意识的重要性
尽管技术手段可以大大提高安全性,但用户的安全意识同样重要。很多网络攻击都是通过利用用户的疏忽来实现的,如诱导用户点击恶意链接或附件。因此,定期对员工进行安全培训,强化密码管理政策,以及鼓励使用多因素认证等措施,都是提升整体安全水平的重要步骤。
四、结论
网络安全和信息安全是一个不断发展的领域,随着技术的进步,攻击手段也在不断变化。因此,保持警惕,不断学习和适应新的安全措施是每个网络用户和管理员的责任。通过理解网络安全漏洞的成因,合理运用加密技术,以及培养良好的安全习惯,我们可以为自己和我们的组织建立一道坚固的防线,保护我们的数据不受威胁。