
交通行业的系统有个共同点:一旦停摆,影响的是成千上万人的出行。
公路的收费与监控、民航的航班与离港、轨道的信号与调度,都归在关键信息基础设施里。
这些系统常年生产网和办公网并存,安全和可用性必须同时守住。
一、交通行业信息安全的特殊性
交通行业的安全需求,和普通企业不太一样,先看清差别在哪。
1. 生产网与办公网并存
收费、调度这类生产系统要求稳定,办公网又要能上网查资料、收邮件。
两套网络挤在一起,一条不设防的线就可能把风险从办公网送进生产网。
2. 站点分散、现场无人值守
收费站、机房、沿线站点分散在几百公里上,很多地方没人常驻。
某个站点一旦被突破,靠人赶过去处理,往往已经来不及。
3. 业务连续性压倒一切
对交通系统来说,可用性往往比功能多更重要,断一分钟都是事故。
所以安全方案不能动不动就断网、就停机,得把影响控制到最小。
二、分域隔离:把生产、管理、互联网分开
最有效的一步,是把不同性质的网络从源头隔开。
1. 网络分区与边界防护
生产网、管理网、互联网分区管理,区间之间用边界设备做访问控制。
分区之后,风险就被限制在一个区里,不容易横向扩散。
2. 跨域数据交换要可控
生产数据需要向外报送时,尽量把两边的网络隔开,只走固定的交换通道。
交换过程留记录、文件先杀毒,原始文件可追溯,反向渗透的路子就窄了很多。
3. 无线与远程接入管控
无线网络和远程运维口子,是交通行业最容易被忽略的入口。
接入前先认证,接进来之后还要持续盯着,别只做一次校验就放手。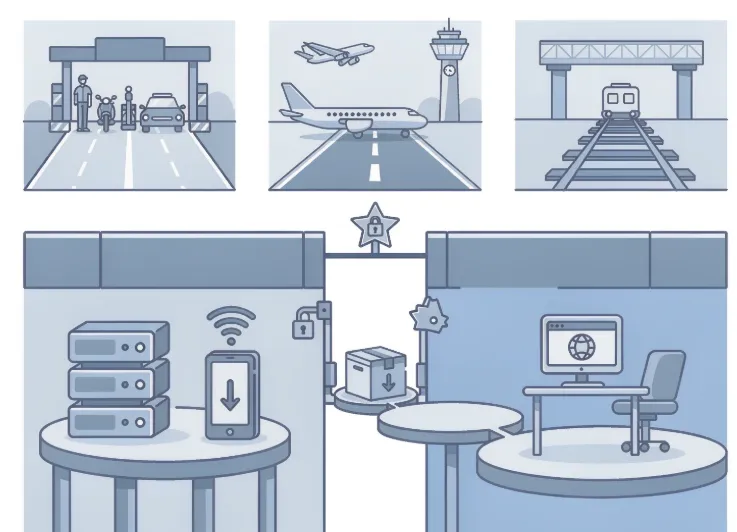
三、终端与外设管控
网络分好之后,终端就是下一个要守住的点。
1. 终端统一纳管
把生产终端的资产、补丁、外设状态统一纳管,别让野生终端混进来。
终端状态一目了然,才能做到有问题早发现。
2. 外设与移动介质管控
U盘、移动硬盘、刻录机这类移动介质,是数据进出最方便的口子。
按需开放、按组授权,需要拷数据的场景单独走流程,别默认全开。
3. 运维操作审计
运维人员权限大,操作更要留痕,谁在什么时候动了哪台设备都要查得到。
运维审计做扎实了,出了事才有人能说得清。
四、监测预警与应急响应
前面的防护是挡,这一步是看得见、来得及。
1. 流量与行为监测
对关键链路做流量监测,对终端做行为轨迹分析,异常才有抓手。
先建立正常的样子,才认得出不正常的样子。
2. 违规外联告警
生产网里的设备偷偷连外网,是典型的高危行为,必须能自动发现并告警。
告警要能联动处置,光响一声不算闭环。
3. 应急预案与演练
预案要写清楚谁负责、先做什么,并且定期演练,别只停在纸上。
演练中暴露的问题,比真出事时才发现要划算得多。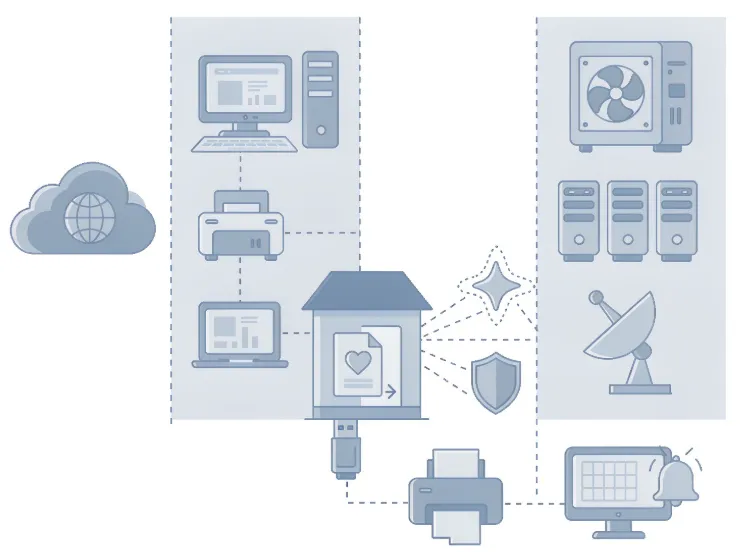
五、小结
交通行业的信息安全,落脚点是分得开、看得见、扛得住。
分域隔离把风险关在区内,终端与外设管控守住出入口,监测与应急保证出事能顶上,几件事合起来,才撑得起连续运行这个底线。
责编:安企神-小赵
