单位的内网电脑本该只连内网,可总有人偷偷接手机热点、插4G上网卡,甚至双网卡同时连内外网。
这种"违规外联"看着是小事,却是数据外流和病毒入侵最常用的入口之一。
一旦内网和外网被悄悄打通,外部的攻击者就可能顺着这条线摸进来,内部的数据也可能被一点点带出去。
靠人一层层巡查,根本查不过来,得有一套能自动发现、自动告警的系统。
本文讲违规外联怎么监测、怎么告警、怎么形成处置闭环。
一、违规外联的常见形式
形式不多,但都挺隐蔽,先认全了才好防。
1. 私接外网
拔掉内网线,插上自己带的网线或随身WiFi,悄悄连上互联网。
有人是图方便,有人是故意绕开管理,动机不同,风险却一样。
2. 双网卡、双网并连
电脑同时装内网卡和外网卡,一边连内网一边连互联网。
这种"桥接"最危险,等于把内外网直接搭了一根不设防的桥。
3. 无线热点外联
用手机开热点,或者接一个没登记的无线网络。
无线看不见摸不着,更容易被忽略,也更难靠人工排查。
二、监测原理:怎么发现"偷偷连出去"
发现违规外联,光靠终端自己说不够,要几个角度互相印证。
1. 网关侧监听
在内网出口监听,一旦有终端流量绕开正常路径往外走,就能察觉。
出口是流量的必经之路,守住这里,绕行就很难藏住。
2. 终端侧上报
终端上的管控程序持续上报网络状态,包括有几块网卡、连着哪些网络。
终端最清楚自己连了什么,上报的数据能和网关侧互相印证。
3. 流量特征识别
通过流量特征判断是不是外网连接,比如目标地址不在内网网段。
三种手段叠加,误报和漏报都会少很多。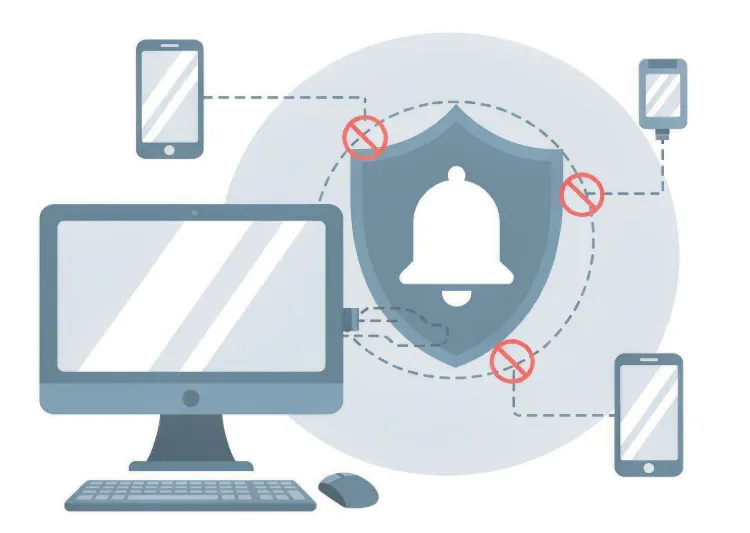
三、告警与处置闭环
发现只是第一步,能闭环才算有用。
1. 实时告警
一旦判定违规外联,立刻推送给管理员,别等事后才知道。
告警要带上终端、时间、方式和网络信息,方便第一时间判断。
2. 分级响应
普通的记日志加提醒,严重的直接断网并锁定,处理力度分等级。
不然要么管得太松没效果,要么管得太死影响正常办公。
3. 联动断网
告警不只是"响一声",能联动策略把违规终端隔离出网,才叫闭环。
处置动作也要留痕,谁处理的、什么时候处理的,都记下来。
四、落地要点
1. 先定规则
什么算违规、什么算正常维护,规则先讲清楚,别一上来就一刀切。
规则最好和业务部门一起定,避免技术部门单方面拍脑袋。
2. 减少误报
临时插网线给设备升级这类正常操作,要能例外放行,避免告警泛滥。
告警一旦泛滥,管理员就会麻木,真警也被当成噪音忽略掉。
3. 留痕取证
每次违规外联的时间、方式、终端、责任人,都要完整留痕,方便复盘和追责。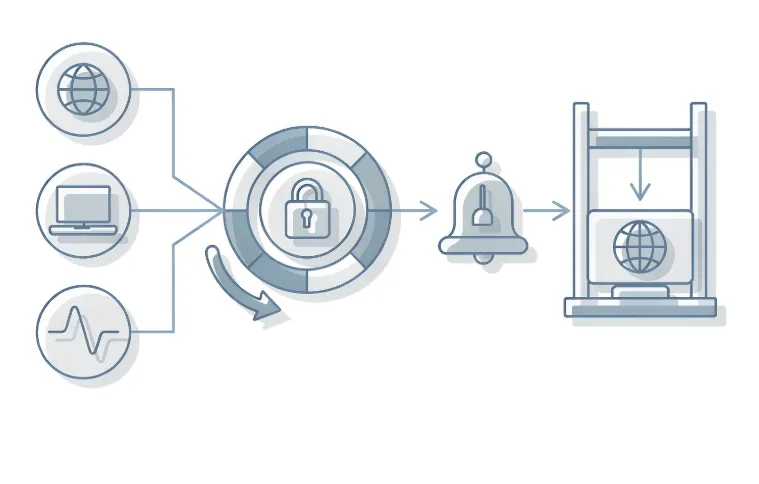
五、小结
违规外联监测的核心,是"发现得早、告警得准、处置得上"。
把监测、告警、处置串成一条闭环,内网的口子才算真正扎紧。
责编:安企神-小赵