一、引言
企业在搭建数据防护体系时,U 盘管控、网盘访问限制、邮件附件审计等措施已经广泛落地。这类策略主要用来管控可复制的电子文件,减少文件被直接拷贝外传的情况。
但还有一类场景容易被忽略:使用移动设备拍摄电脑屏幕获取页面信息。该方式不会生成拷贝文件,也不存在网络上传动作,传统以文件为核心的防护手段很难感知。
不管是内部人员临时留存资料,还是人员变动阶段的信息采集,都存在信息外泄的可能性。针对屏幕画面外泄,行业普遍采用分层防护思路,通过水印、截屏留痕、拍摄识别等能力组合,完善屏幕层面的防护能力。
二、屏幕画面外泄的特点
移动设备拍摄屏幕属于外部采集画面,和文件拷贝存在明显区别:
- 不会在终端生成复制后的文档,文件操作审计无法捕获;
- 不存在向外网络传输行为,网络审计难以监测;
- 采集动作发生在设备外部,系统内核无法直接阻断;
- 照片经过裁剪、修改后,追溯难度会提升。
由此可见,防护边界不能只聚焦文件,也需要覆盖屏幕展示的内容。
三、防护技术思路解析
3.1 屏幕水印:行为留痕,便于事后追溯
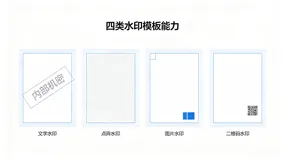
屏幕水印是在终端画面叠加溯源标记,可填入主机名称、IP 地址、登录账号、时间等信息。一般分为两种部署模式:
- 全局水印:整机所有窗口加载水印,适合保密等级较高岗位;
- 进程窗口水印:仅指定业务程序窗口启用水印,普通办公界面不添加,兼顾使用体验。
水印支持调整透明度、角度,避免遮挡业务内容。需要客观理解:水印不能阻止拍摄动作,作用是留存来源信息,方便后续事件追溯,同时起到提示人员操作留痕的作用。
Windows、macOS、国产操作系统图形渲染机制不同,多终端混合环境部署前,需要提前验证兼容性。
3.2 截屏水印:完善截屏行为审计
直接全局禁止截屏,容易影响日常办公沟通。更务实的方案是保留截屏能力,在截屏生成图片时自动嵌入溯源标记,图片转发、复制后标记依然保留。
同时系统记录审计日志,保存终端标识、账号、操作时间与进程信息,方便事件回溯。
运维提示:不建议全量禁用截屏。业务场景大量依赖截图沟通,一刀切策略容易带来使用矛盾,截屏水印是更平衡的方案。
3.3 屏幕拍摄识别与锁屏干预
水印解决事后追溯,屏幕拍摄识别能力面向拍摄行为做实时监测。该功能通过识别外部成像特征,当判定屏幕正在被外部设备拍摄,可执行终端锁屏,同步记录告警与当时屏幕画面。
配套逻辑:画面被遮挡会触发告警;规避监测的操作也会留存日志;锁屏后,管理员可下发临时密码解锁。
能力边界:该识别存在环境限制,距离、角度、光线变化会影响识别效果。这项能力用于提升采集门槛、留存告警记录,不能单独作为防护方案,建议和水印搭配使用。
四、分层防护闭环
事前提示:屏幕水印,提示操作留痕,降低主动采集信息的意愿
事中管控:截屏水印、拍摄识别锁屏,截屏自动打标,识别异常拍摄时进行干预
事后追溯:审计日志、水印溯源,留存事件证据,支撑安全事件复盘,满足审计需求
这套方案同样存在局限性:
- 拍摄识别存在漏报场景,无法完全杜绝画面采集;
- 图片编辑工具可以对水印进行涂抹裁剪,水印主要针对原始外泄材料溯源;
- 多操作系统环境,水印渲染、识别灵敏度存在差异;
- 一次性全网开启全部策略,容易干扰业务,建议分级下发。
五、落地实践建议
- 按岗位分级配置策略
高安全岗位启用全套防护;普通办公终端,仅针对敏感业务进程开启窗口水印,减少对日常工作的影响。 - 配套临时审批机制
业务确有截图、画面采集需求时,可申请临时调整策略,审批后限时生效,到期自动恢复原有配置,平衡安全与业务连续性。 - 定期巡检告警,做好降噪
策略上线后持续查看告警日志,过滤误报,聚焦真实异常,避免告警过多造成忽略风险。 - 技术配合管理制度
技术手段是落地制度的支撑,需要配套企业内部信息管理规范。 - 混合终端先试点再推广
不同操作系统图形框架存在差异,优先小范围试点验证兼容性,稳定后再扩大部署。
六、总结
很多内网防护体系重点管控电子文件外传,屏幕画面采集这类场景容易遗漏。水印、截屏留痕、拍摄识别的组合方案,将防护范围延伸到屏幕输出层面,补齐内部信息防护的短板。
信息安全建设没有万能方案,防护效果需要技术策略、审计追溯、管理制度协同落地。