上网行为如何监控?从一次飞单流失说起

简介: 苏州某非标自动化企业因销售私用微信、闲鱼等渠道飞单,致3个核心客户流失、210万元订单蒸发,竞业诉讼败诉反赔8万。问题根源在于私人通道外联无留痕、无预警。上网行为管理重在“通道识别+元数据审计+行为基线+协议还原”,实现外联可溯、异常可查、风险可控,而非窥探隐私。

苏州一家做非标自动化设备的工厂,客单价高,客户黏性全靠销售个人的关系。

华东区销售主管老周手里攥着十几个核心客户的报价和图纸。

他没走公司企业微信,而是用私人微信、闲鱼店铺、抖音私信跟客户聊——把公司最新报价单、甚至没公开的成本结构截图发给竞争对手的采购。

客户被低价撬走,老周拿回扣。

账,是出事之后一笔笔算清的。

一年里华东区流失 3 个核心客户,折算在手订单约 210 万直接蒸发。
image.png

更致命的是取证:

所有沟通都在私人账号,公司想追责却调不出一条记录。

老周离职时把客户资源整体带走,公司起诉竞业违约,因拿不出证据败诉,反被反诉骚扰员工赔了 8 万。

老客户口碑塌了,同行拿"他们报价虚高"做文章,后续两个招投标直接出局。

员工飞单花样百出,防不胜防。

上网行为到底监控什么

出事之后才想到"该装监控",但监控不是逐字窥探员工。

技术上它解决的是"外联留痕"和"异常可预警"两件事。
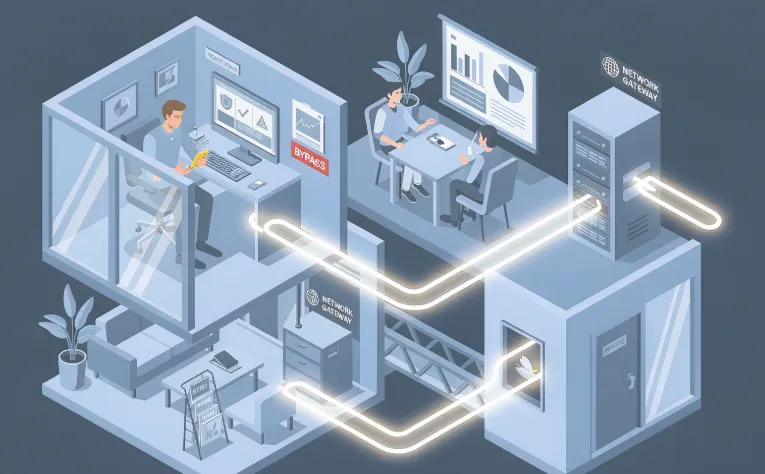
image.png

一是应用识别与通道标记。

上网行为管理靠 URL 分类库和深度包检测,把微信私聊、闲鱼、抖音等"非业务相关外联"从正常办公流量里挑出来。识别到通道,才有后续管控的前提。

二是流量元数据审计。

不一定非要解密聊天内容,看"谁、什么时间、和哪个外部账号、传了多少数据"这条元数据,异常就藏不住。一个销售岗在工作时间外高频连闲鱼、私发大文件,本身就是信号。

三是 UEBA 行为基线。

给每个岗位建正常行为基线:外发量、活跃时段、常用通道。一旦偏离基线——比如平时只发邮件的人突然深夜批量外联私聊账号——系统告警,而不是等订单飞了才发现。

# 销售岗行为基线打分(概念示意)
def score(user, evt):
    s = 0
    if evt.channel in ("private_wechat", "idle_fish", "douyin_dm"):
        s += 3                      # 走私人通道
    if evt.hour in range(0, 6):
        s += 2                      # 深夜高频外联
    if evt.out_bytes > 50_000_000:
        s += 3                      # 单日外发超 50MB
    return s                        # >=6 进入人工核查

四是 IM 协议还原。

对企微、微信桌面端做协议层还原,把明文对话纳入审计日志。这一步决定"能不能看到聊了什么",是上网行为管理和单纯流量统计的本质区别。
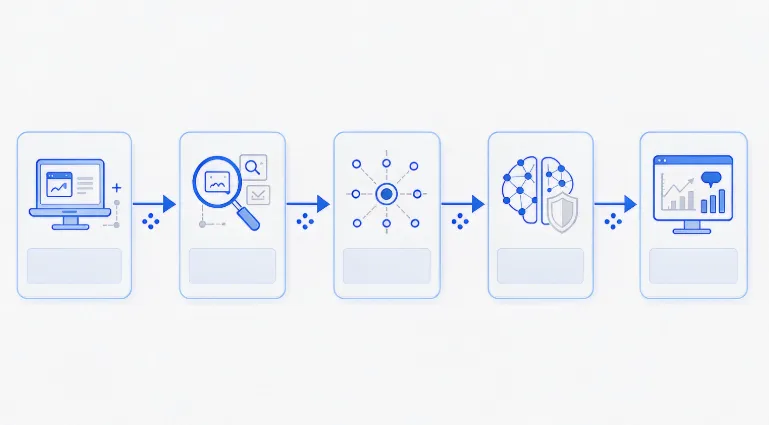
image.png

技术落地要先想清边界

监控的前提是知情同意和最小必要:

只在工作终端、只针对工作相关风险,不碰私人生活。

技术上"通道识别 + 行为基线 + 异常预警"这套组合,比"全量窥屏"更可持续,员工抵触也小。

真正该防的,是老周这类把核心资产从私人通道搬走的行为。

把外联留痕做扎实,飞单发生时有据可查,比事后追责更有用。

责编:安企神小赵

相关文章
|
1月前
如何查看员工聊天记录?开了存档却查不到的坑
某医疗器械代理公司为防飞单,年付3万元开通企微会话存档,却因需自建解密系统、仅覆盖企微、无法监管私人微信,致60万订单流失、90万客户蒸发。本文剖析“服务端存档”与“终端管控”两条审计路径,指出精准选型须先厘清风险场景。
164 0
|
9天前
|
安全 网络安全 数据安全/隐私保护
公司数据加密软件,先统一全员再谈分级
东莞某电子厂因研发、财务各自部署加密工具,导致跨部门文件互不可读,被迫明文传输反致泄密。症结在于“每人一把锁”,而非统一管控。本文提出四层防护:全员统一策略、文件落地即密、部门分级隔离、高敏进沙箱,并支持离线有效期与远程删密,真正实现“内不互锁、外不失控”。
|
9天前
|
BI 网络安全
只允许访问特定网站,怎么做才能收得刚刚好?
佛山某卫浴出口厂投标前夜,员工用工作电脑访问竞品网站比价致信息泄露。复盘发现设备半年内频繁访问上百无关站点。老板真正需要的不是“拦坏站”,而是“只放行可信站点”——即白名单管控:精准授权、按岗分发、端口级防护、全程留痕、异常实时告警。
|
1月前
|
机器学习/深度学习 安全 API
从合规要求反推:数据防泄密的完整技术主线
本文从合规倒推数据防泄密技术路径:先分类分级(识别敏感数据),再加密(出界即失效),接着出口管控(U盘、IM、云API等),最后审计追溯(行为日志+暗水印)。强调“看清底数→精准防护→可溯可控”落地顺序,避免误拦误报,兼顾制度与技术协同。
127 1
|
1月前
|
存储 人工智能 缓存
AI 人像景点打卡照生成接口的异步接入与工程化实践
本文以阿里云云市场上的 AI 人像景点打卡照生成接口为样例,介绍其请求参数、异步任务返回结构、状态轮询机制与多语言接入示例,并给出重试退避、结果缓存、并发节流与密钥安全的工程化实践,帮助开发者快速把「提交任务 → 轮询取图」模式落地到同类图像生成 API 接入中。
105 0
AI 人像景点打卡照生成接口的异步接入与工程化实践
|
1月前
|
存储 安全 数据安全/隐私保护
移动存储管控的技术实现:U 盘等外设到底怎么管
U盘管控看似简单,实则涵盖设备精准识别(VID/PID/设备类)、策略分级(路由层禁用/过滤驱动拦截/加密容器)及深度审计(操作日志、内容哈希),并需与终端DLP协同,避免策略裂缝。技术路线选择取决于安全强度与用户体验的平衡。
173 1
|
16天前
|
运维 监控 安全
信息部门如何选安全软件:先看清要覆盖哪几类风险
厦门某外贸ERP企业曾因只关注U盘管控,忽视网页邮件泄密风险,导致客户数据外流且无法溯源。本文指出:安全选型关键不在功能数量,而在能否闭环覆盖“人在岗、数据走、出事查”三大核心环节,兼顾行为审计、数据防泄、实时阻断、资产管控与轻量运维。
|
21天前
|
存储 监控 BI
局域网电脑屏幕怎么监控:一段画面从终端到屏幕墙
某呼叫中心质检团队为应对客户投诉(如条款未提醒),引入屏幕监控,实现“听+看”双维度质检。但实时监看与事后回看实为两条独立链路:前者重低延迟、高并发,后者重存储与检索。系统经抓帧、编码、传输、显示四步处理,需平衡路数、画质、留存三要素。画面仅提供事实依据,合规判定仍依赖人工与制度保障。
120 0
|
24天前
|
存储 运维 安全
操作日志审计:记什么、怎么存、如何用
操作日志审计的关键不在“记不记”,而在“能否信、是否全、有没有用”。本文直击日志失效三大痛点:记录不完整、不可信(易被删/覆盖)、无人看;并从文件、系统、外设三层面明确审计范围,强调集中存储、加密权限、合理留存及高效检索关联,让日志真正成为可追溯、可举证、可驱动决策的安全依据。
126 0
|
24天前
|
运维 安全 数据安全/隐私保护
数据泄露防护方案:从识别到追溯的四个环节
数据泄露的真正风险常不在技术漏洞,而在管控失效:某公司虽部署U盘管控,却从未验证其有效性,致离职员工分三晚窃取客户数据。本文剖析防护失效根源——误判对手、通道单一、规则僵化,并强调:防泄密成败取决于通道摸排、日志可信、代价权衡与角色协同,而非堆砌技术。